- 7 minutos
- set 10, 2026
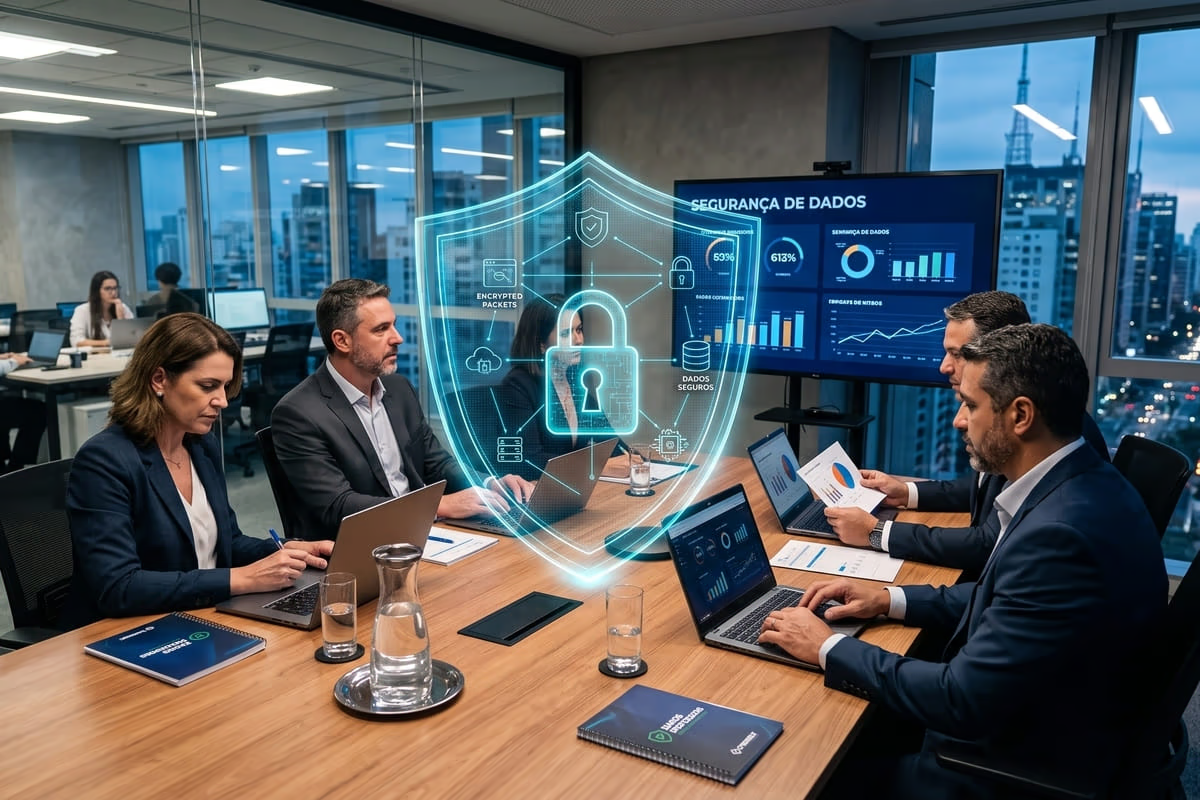
A segurança do Gemini Enterprise reúne privacidade, controle de acesso e conectividade em um ambiente corporativo governado. Os dados da empresa não são usados para treinar modelos públicos, enquanto o acesso às fontes conectadas respeita as permissões já definidas pela organização.
Com essa base, a IA pode consultar informações internas sem criar uma camada paralela de acesso aos dados. Para quem precisa adotar IA generativa sem perder o controle sobre informações corporativas, esse desenho aproxima segurança e governança da rotina de trabalho. Continue a leitura para entender como essa proteção funciona.
A segurança do Gemini Enterprise é necessária porque a empresa precisa governar como a IA entra na rotina e lida com informações corporativas. Três indicadores mostram a dimensão do problema quando falta uma estratégia comum de adoção:
| Problema | Dado | O que acontece |
| Shadow AI | 74% | Colaboradores usam IAs pessoais, com exposição de dados sensíveis pela falta de uma solução oficial. |
| Silos de informação | 89% | Profissionais perdem horas buscando dados em até seis fontes diferentes. |
| Gap de busca | 86% | Há dificuldade crítica para localizar conhecimento interno. |
Quando esses pontos avançam sem coordenação, segurança e governança ficam distribuídas por diferentes fluxos de trabalho. A adoção precisa de uma estratégia comum. O Gemini Enterprise combina implementação técnica, incluindo conectores e segurança, com gestão da mudança para integrar a IA ao ambiente corporativo sob uma mesma jornada de adoção.
A segurança do Gemini Enterprise se apoia em três pilares: privacidade corporativa, arquitetura zero trust e conectividade segura. Juntos, eles formam o conceito de “cofre de inteligência”, pensado para proteger os dados da empresa e manter o acesso às informações dentro das regras já definidas pela organização.
No ambiente corporativo do Gemini Enterprise, o conteúdo processado pela IA permanece vinculado ao uso interno da organização e não alimenta modelos públicos. Isso preserva informações sensíveis e reduz o risco de que dados empresariais sejam reaproveitados fora do contexto autorizado.
A confidencialidade fica dentro do ambiente corporativo. Para empresas que trabalham com documentos internos, mensagens e informações operacionais, esse limite ajuda a manter o uso da IA alinhado às políticas de proteção de dados.
A arquitetura zero trust aplica as permissões que a empresa já definiu para seus usuários e sistemas conectados. O Gemini Enterprise respeita os controles existentes no Google Workspace e em outras fontes integradas, sem criar uma camada paralela de acesso.
Isso significa que a IA consulta apenas o que aquele usuário já tem autorização para acessar. Cada interação passa pelos controles existentes. Assim, a adoção da IA acompanha a estrutura de identidade e acesso que a organização já administra.
O Gemini Enterprise conecta fontes internas, como Google Drive e Gmail, e também bases externas por meio de conectores oficiais. A proposta é reunir informações corporativas em um único ambiente governado, reduzindo a dispersão entre sistemas isolados.
Esse desenho também melhora a busca por conhecimento interno, porque a IA consegue trabalhar com diferentes fontes sem romper as regras de acesso associadas a cada uma. A conexão mantém o controle. O resultado é uma experiência mais integrada para o usuário, com menos dependência de consultas manuais em várias ferramentas.
A segurança do Gemini Enterprise preserva a confidencialidade dos dados ao manter cada acesso vinculado às regras de identidade e permissão já definidas pela empresa. A plataforma trabalha com o conceito de “Zero Vazamento” e herda as ACLs (Access Control Lists) do provedor de identidade atual, sem ampliar automaticamente o que cada usuário pode consultar.
Na rotina, uma pessoa continua vendo apenas os documentos, mensagens e bases para os quais já recebeu autorização. O controle acompanha o usuário. Assim, a IA pode trabalhar com informações corporativas sem criar atalhos que contornem as políticas internas.
Esse cuidado acompanha uma preocupação central na adoção empresarial de IA. O whitepaper Delivering Trusted and Secure AI, do Google Cloud, resume o desafio em “accuracy, safety, and data security” — precisão, segurança e proteção dos dados durante a colocação da IA em produção.
A proteção também inclui controles de identidade, restrições de acesso à rede e opções de criptografia com chaves administradas pela própria organização. Esses mecanismos ajudam a limitar acessos indevidos e a exposição a ameaças durante o uso da IA.
A governança de IA no Gemini Enterprise concentra visibilidade, proteção e auditoria sobre agentes em um ambiente administrado pela empresa. A equipe responsável consegue acompanhar o uso da IA e aplicar controles conforme as políticas internas, enquanto a Agent Platform acrescenta camadas voltadas à segurança dos modelos e agentes.
Um dos recursos envolvidos é o Model Armor, que analisa prompts e respostas para identificar injeção de comandos, tentativas de jailbreak, exposição de dados sensíveis e malware. Outros controles permitem configurar filtros de conteúdo, instruções de sistema e proteção específica para informações confidenciais.
| Risco | Controle disponível |
| Conteúdo inadequado | Filtros configuráveis e instruções de sistema |
| Vazamento de informações | Proteção de Dados Sensíveis e Model Armor |
| Manipulação do agente | Detecção de prompt injection e jailbreak |
| Falhas que surgem com o uso | Avaliações periódicas e testes de segurança |
A avaliação não termina na implantação. A documentação prevê testes recorrentes, incluindo red teaming e avaliações externas, para encontrar vulnerabilidades e ajustar as medidas de proteção conforme surgem novos riscos.
Um exemplo de aplicação responsável aparece em operações financeiras, onde agentes de IA podem apoiar processos como consolidação de dados, modelagem de orçamento e análise de riscos enquanto seguem requisitos de compliance. Nesse tipo de fluxo, a governança entra nas próprias condições de uso do agente: permissões, políticas e acessos permanecem sob controle centralizado, enquanto a IA auxilia a execução das tarefas.
A integração com o Google Workspace permite incorporar o Gemini Enterprise ao ambiente já administrado pela equipe de TI, com escopos de acesso definidos, autenticação e rastreabilidade das atividades. O tráfego permanece criptografado, enquanto os registros de uso ajudam a identificar quem acessou ou acionou recursos da integração.
Para configurar esse acesso com controle:
A conexão técnica usa APIs e webhooks autorizados para integrar recursos como Gmail, Drive e outros aplicativos do Workspace. O administrador mantém a supervisão. Como referência de ganho operacional, a Sports Basement relata redução de 30% a 35% no tempo gasto escrevendo mensagens com o Gemini para Workspace, mostrando como a IA pode entrar no fluxo diário sem separar produtividade dos controles corporativos.
O Gemini Enterprise combina padrões reconhecidos de conformidade com controles de identidade que podem ser integrados às políticas já adotadas pela empresa. Entre as referências aplicáveis estão ISO/IEC 27001:2022 e SOC 2, além de programas como ISO 27017, ISO 27018, HIPAA, FedRAMP e PCI DSS, conforme o escopo de cada edição e serviço.
Na federação de identidade de colaboradores, usuários externos podem ser autenticados sem perder o vínculo com as regras do IAM. Já os papéis capazes de alterar os mapeamentos do pool devem ficar restritos a administradores confiáveis, porque uma configuração incorreta pode permitir representação de usuários e acesso indevido a documentos. O privilégio mínimo reduz esse risco. Registros de auditoria ajudam a identificar alterações nesses mapeamentos.
Para operar, o ambiente requer as APIs do Vertex AI, Gemini Enterprise, Cloud Storage e Identity and Access Management. Conectores de terceiros merecem atenção extra: como podem acessar endpoints públicos fora da rede do Google, a proteção do tráfego de saída usa regras de firewall VPC que restringem conexões aos domínios externos autorizados.
A implementação da segurança do Gemini Enterprise deve combinar decisões técnicas com uma jornada de adoção capaz de sustentar o uso da IA depois do projeto. Por isso, o trabalho começa pelo entendimento do ambiente existente, passa pelo desenho das regras de governança e continua com capacitação, acompanhamento e transferência de conhecimento.
Um parceiro Google Cloud ajuda a conectar essas frentes sem tratar segurança como uma configuração isolada. Entre os pontos que precisam ser resolvidos estão o mapeamento das permissões legadas, a tradução das políticas de compliance para os controles da plataforma e a preparação da equipe interna para assumir a governança ao longo do tempo.
Os ritos dão cadência às decisões de segurança durante a adoção. A jornada prevê definição de sponsors, acompanhamento do uso e leitura dos insights de adoção para orientar o roadmap, criando pontos regulares de decisão entre áreas técnicas e de negócio.
Esse acompanhamento ganha continuidade com a criação de um Centro de Excelência. O CoE funciona como referência interna para manter critérios, revisar necessidades e coordenar a evolução da governança à medida que novos casos de uso entram no ambiente.
A implantação técnica deve começar pelo diagnóstico das permissões existentes e pelo desenho de como identidades, conectores e regras de segurança serão configurados. Esse mapeamento evita levar acessos antigos ou mal definidos para uma nova camada de IA corporativa.
Na jornada de adoção, essa etapa passa por kickoff, discovery, desenho de segurança, configuração de identidade, implementação dos conectores e monitoramento. A sequência reduz decisões improvisadas.
A capacitação prepara as pessoas para usar o Gemini Enterprise dentro das regras definidas pela organização. Para isso, a jornada forma Champions, realiza bootcamps e mantém treinamentos e clínicas ao longo da adoção, aproximando orientação técnica das situações reais enfrentadas pelas equipes.
Os Champions representam cerca de 10% a 20% dos usuários e atuam como multiplicadores em diferentes áreas. Essa rede amplia o suporte interno e ajuda a levar boas práticas de uso para além do time responsável pela implantação.
A documentação registra as decisões tomadas durante a implantação e cria uma referência para quem continuará administrando o ambiente. A jornada inclui finalização dos documentos, preparação de dashboards para o CoE e handover antes do encerramento do projeto.
Com a transferência de conhecimento, a equipe interna recebe também um roadmap para acompanhar o ciclo de vida da IA e planejar sua expansão. A governança continua depois do handover.
Uma segurança bem estruturada no Gemini Enterprise permite ampliar o uso da IA com mais produtividade, controle sobre agentes e proteção contra ameaças. Para a empresa, o ganho está em usar dados corporativos com governança, automatizar fluxos e reduzir riscos associados ao uso de IA em escala.
Em uma pesquisa global de 2025 com 400 clientes de IA do Google Cloud, as empresas relataram ganhos médios de 37% em produtividade de negócios e 38% em produtividade de TI. No campo da segurança, houve melhora de 55% na identificação de ameaças, redução de 37% no tempo de resolução e queda de 36% no volume de tickets de segurança. O levantamento considera projetos empresariais de IA de maneira ampla, e não resultados exclusivos do Gemini Enterprise.
No Gemini Enterprise, esses benefícios se apoiam em controles centralizados sobre agentes, permissões e políticas, além de mecanismos de proteção contra conteúdo prejudicial, manipulação do sistema e vazamento de dados. Segurança e produtividade avançam juntas.
Quer levar o Gemini Enterprise para a sua empresa com segurança e governança desde a implementação? Converse com os especialistas da SantoDigital e estruture uma jornada de adoção alinhada às necessidades do seu negócio.
O Gemini Enterprise exclui os dados solicitados pelo usuário em até 60 dias. Esse é o prazo máximo documentado. Para empresas com políticas internas de retenção e descarte de informações, o período precisa entrar no planejamento de governança e nos procedimentos definidos para solicitações de exclusão.
O Google Workspace permite restringir o acesso do Gemini a informações sensíveis por meio de Prevenção contra perda de dados (DLP), gerenciamento de direitos de informação (IRM) e criptografia do lado do cliente (CSE). Cada recurso atua sobre um ponto diferente da proteção do conteúdo. Assim, a empresa consegue aplicar regras adicionais sobre dados que pedem tratamento mais restrito dentro do ambiente de trabalho.
As edições Standard e Plus incluem recursos avançados de soberania de dados e compliance corporativo. Entre eles estão Transparência no acesso, residência de dados, VPC Service Controls e chaves de criptografia gerenciadas pelo cliente. O controle é mais granular. Para organizações sujeitas a requisitos específicos de localização, acesso ou proteção das informações, esses recursos ajudam a adequar o ambiente às políticas internas e regulatórias.
Referência da imagem: Magnific
 Newsletter
Com a newsletter da SantoDigital, você estará sempre um passo à frente, pronto para elevar seu negócio com o poder da inovação digital.
 Estratégias vencedoras
 Insights do universo da tecnologia
 Soluções transformadoras